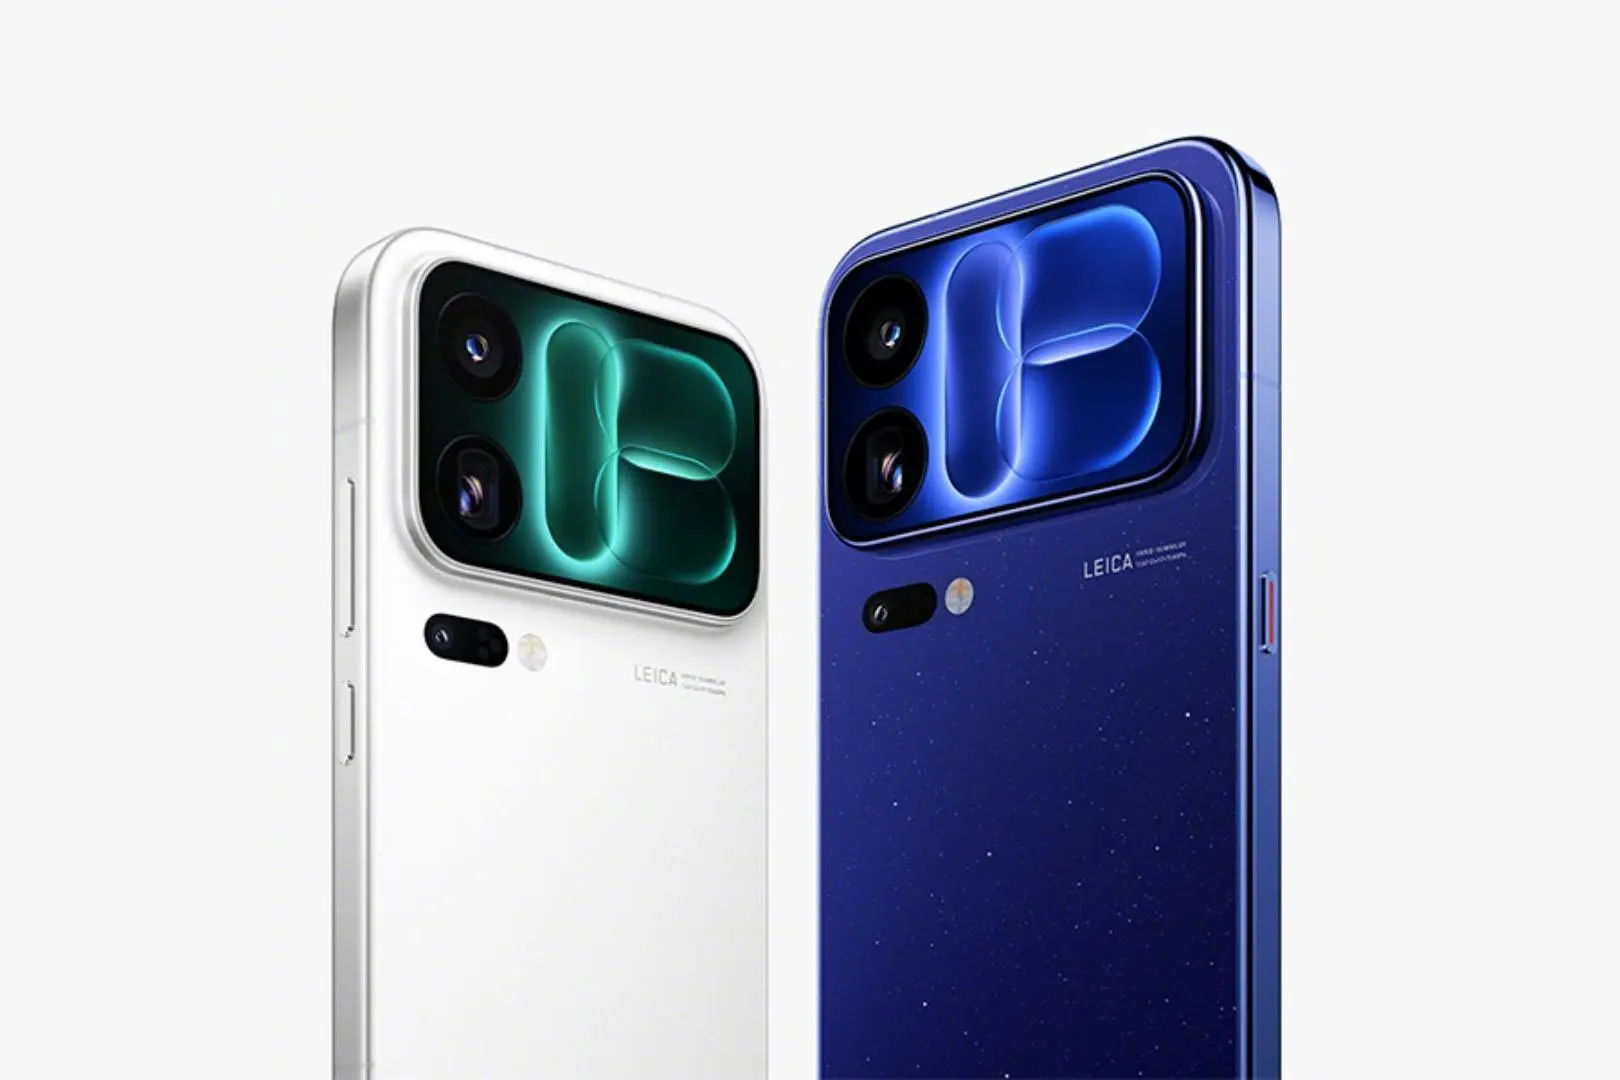

A HyperOS és a Hypercore biztonsági architektúra érkezésével a Xiaomi ma már az egyik legkomolyabb Android‑szereplő, de a „legbiztonságosabb” címért a Google Pixellel és a Samsunggal közösen áll dobogón. Az Apple zárt ökoszisztémája továbbra is nagyobb védőhálót ad a teljesen laikus felhasználóknak, míg egy tudatos Xiaomi‑tulaj ma már gyakorlatban iPhone‑szintű védelmet érhet el.
Xiaomi biztonsági fegyvertára
A HyperOS alatt a Xiaomi saját, integrált biztonsági rendszerre állt át, melynek központi eleme a Hypercore.
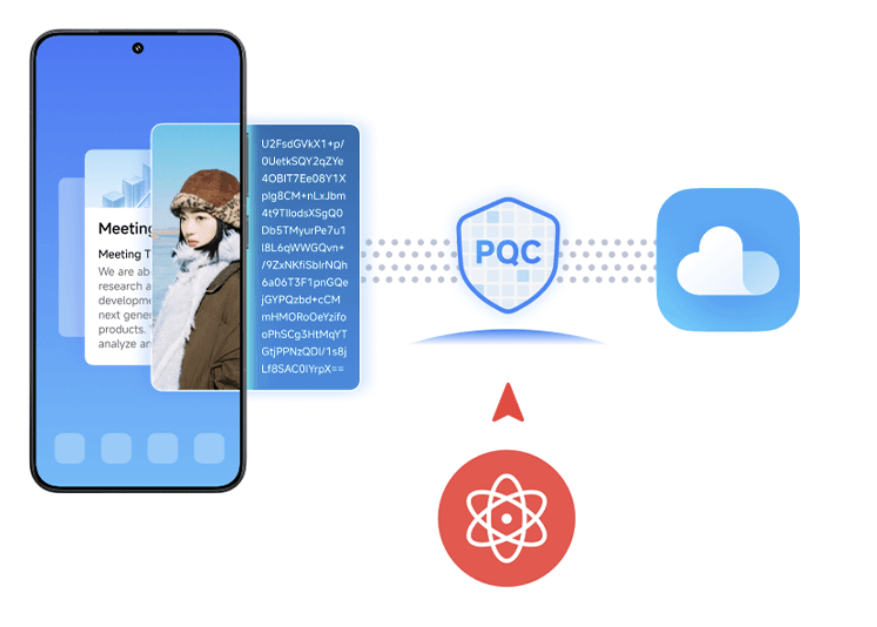
- Hardverszintű titkosítás gondoskodik az adatok védelméről, a Xiaomi ezt „kvantumszintű” végpontok közötti titkosításként kommunikálja adatátvitelkor.
- A MiTEE (Xiaomi Trusted Execution Environment) egy elszigetelt hardveres környezet, ahol olyan érzékeny információk futnak, mint az ujjlenyomat vagy az arcfelismerés, távol a fő rendszertől.
- A HyperAI fenyegetés-érzékelés valós időben figyeli az alkalmazások viselkedését, és helyben futó MI‑vel szűri ki a gyanús aktivitást, mielőtt kárt okozna.
Ezek együtt teszik a modern Xiaomi csúcsmodelleket olyan szintre, amit pár éve még csak az iOS‑től vártunk el.
Hol áll a Xiaomi a többi Androidhoz képest?
A Xiaomi ma már nem magányos szereplő, hanem egy erős trió tagja a Samsung és a Google mellett.
- A Samsung Knox továbbra is komoly ellenfél, kormányzati szintű tanúsításokkal és dedikált Knox Vault chippel.
- A Google Pixel készülékek Titan M2 biztonsági chipet használnak, és szinte mindig elsőként kapják a kritikus Android biztonsági javításokat, ami szoftveres oldalról apró előnyt jelent.
- A Xiaomi a Hypercore + MiTEE + HyperAI trióval egy modernebb, egységesebb biztonsági stack irányába lép, ami főleg a HyperOS‑es zászlóshajókon érezhető.
A Xiaomi tehát top kategóriás Android‑biztonságot kínál, de a trónért osztoznia kell a Pixelekkel és a Knox‑os csúcs Samsungokkal.
Xiaomi vs Apple nyitott szabadság vagy zárt erőd?
A vita örök: Androidos szabadság vagy iOS‑es erődítmény.
- Az ökoszisztéma filozófia a Xiaominál nyitott és rugalmas: lehet APK‑t telepíteni, mélyen testreszabni a rendszert, ami nagyobb támadási felületet is jelent. Az Apple ezzel szemben zárt „walled garden” modellben dolgozik, ahol az app‑telepítés erősen kontrollált.
- A Xiaomi a Google Play Protect és saját Biztonság alkalmazásával szkenneli az appokat, mégis időnként átcsúszhat egy‑egy kártékony alkalmazás. Az Apple App Store ellenőrzése a legszigorúbb a piacon, ami megnehezíti a vírusok átjutását.
- Frissítések terén a Xiaomi gyorsan frissíti a csúcsmodelleket, de belépő szinten előfordulhat csúszás a 90 napos patch‑ciklusokban, míg az Apple egyszerre küld biztonsági frissítést az összes támogatott készülékre.
- Hardveres izolációban a Xiaomi TEE + Hypercore megoldást használ az érzékeny adatok elkülönítésére, míg az Apple külön Secure Enclave koprocesszorral védi a titkosítási kulcsokat.
Egy tudatos Xiaomi‑felhasználó számára a védelem ma már bőven elég erős, de aki semmit nem ért a mobilbiztonsághoz, annak az Apple zárt rendszere még mindig valamivel biztonságosabb hálót jelent.
Kinek való a Xiaomi, kinek az Apple?
A döntésnél nem csak a logót, hanem a használati szokásokat érdemes nézni.
- Power usereknek: ha fontos a szabadság, testreszabhatóság és csúcshardver, akkor egy Xiaomi zászlóshajó (pl. Xiaomi 14 vagy 15 széria) egy átlagos felhasználó számára gyakorlatban iPhone‑szintű biztonságot ad. A Privacy Protection és a Virtual ID funkciók extra kontrollt adnak az adataid fölött.
- „Nulla kockázatot” keresőknek: ha valaki hajlamos rákattintani bármire, telepít bármilyen appot, és nem ért a mobiljához, az Apple zárt ökoszisztémája még mindig egy fokkal nagyobb biztonsági védőhálót kínál.
A Xiaomi ma már nem kompromisszumos választás biztonságban, hanem reális alternatíva azoknak, akik nem akarnak lemondani az Android nyitottságáról.
3 aranyszabály, hogy a Xiaomi telefonod tényleg „átüthetetlen” legyen
Néhány egyszerű lépéssel te döntöd el, hogy „lyukas kerítésed” vagy erődített Xiaomi‑d van.
- Kerüld a sideloadolást: csak a Google Play Áruházból vagy a GetApps‑ből telepíts alkalmazásokat, ismeretlen APK‑t ne nyiss meg.
- Használd rendszeresen a Biztonság alkalmazást: futtasd le időnként a beépített biztonsági vizsgálatot, hogy kiszűrd a sérülékenységeket és gyanús appokat.
- Ne hagyd ki a biztonsági frissítéseket: a „Security Patch” jelölésű frissítések kritikus hibákat foltoznak, ezeket mindig telepítsd, amint elérhetőek.
Ha ez a három szabály reflexszé válik, akkor egy modern HyperOS‑es Xiaomi készülék a gyakorlatban az egyik legbiztonságosabb Android‑telefon lehet a zsebedben.
ForrásXiaomitime
Valóban biztonságosak a Xiaomi mobilok mindennapi használatra?
Igen, átlagfelhasználói szinten ma már nagyjából ugyanolyan biztonságosnak számítanak, mint a többi nagy gyártó készülékei, rendszeres biztonsági frissítésekkel és külön biztonsági csomaggal (MIUI/HyperOS Security).
Igaz, hogy a Xiaomi „kémkedik” a felhasználók után?
Korábban több vizsgálat is talált túl agresszív adatgyűjtést bizonyos Xiaomi szolgáltatásoknál (pl. Cloud Messaging, Xiaomi böngészők), ami miatt a cég kénytelen volt átláthatóbb, kikapcsolható adatgyűjtést bevezetni.
Milyen adatokat gyűjthet a telefonom a Xiaomi vagy partnerei számára?
A készülék gyűjthet anonim használati statisztikákat, crash logokat, eszközazonosítókat, hálózati információkat, illetve ha bekapcsolod felhőszolgáltatáshoz kapcsolódó tartalmak metaadatait, de ezek nagy része ma már opcionálisan letiltható vagy korlátozható.
Miben különbözik a Xiaomi adatkezelése más nagy gyártókétól?
A nagy különbség inkább a bizalmi faktor és a kínai jogi környezet, nem az, hogy önmagában több adatot gyűjtene, hiszen metaadatokat és telemetriát az Apple, a Samsung és a Google is használnak a szolgáltatások fejlesztéséhez.
Használhatok Xiaomi telefont, ha fontos a magánszférám?
Igen, de érdemes tudatosan belőni a jogosultságokat, kikapcsolni a szükségtelen telemetriát, alternatív böngészőt használni, és csak megbízható forrásból telepíteni alkalmazásokat, ami jelentősen csökkenti a kockázatot.
Segít a biztonságon, ha custom ROM-ot teszek a Xiaomi telefonomra?
Egy nyíltabb, közösségi ROM (LineageOS, Pixel Experience stb.) csökkentheti a gyártói telemetria mennyiségét, de közben elveszíthetsz bizonyos funkciókat és védelem nélkül nagyobb felelősséged lesz a frissítések és a biztonsági beállítások kezelésében.