
A Google Fast Pair eddig az egyik legkényelmesebb funkció volt a vezeték nélküli fülhallgatóknál mégis kiderült hogy egy most azonosított WhisperPair sebezhetőség miatt akár 15 másodperc alatt eltéríthető a füles és a mikrofonod is távolról bekapcsolható. Ez nemcsak lehallgatást hanem valós idejű helymeghatározást is lehetővé tehet egy támadó számára ha nem frissíted a készüléked firmware szoftverét.
Mi az a WhisperPair és miért durva?
A WhisperPair egy Google Fast Pair protokollt érintő sebezhetőség amely lehetővé teszi hogy a támadó megkerülje a normál párosítási folyamatot. A kutatók rámutattak hogy több gyártó eszközei akkor is elfogadnak új kapcsolatot amikor nem lettek kézzel párosítási módba kapcsolva ami alapvetően tervezési hiba.
Egy olcsó Raspberry Pi alapú eszközzel a támadó akár 14 méterről képes rád csatlakozni miközben használod a fülesed vagy például egy Xiaomi Band 9 kiegészítőt. A veszély lényege hogy így nemcsak hangot játszhat le hanem aktiválhatja a mikrofont és hallgathatja a környezeted.
Mely márkák és eszközök érintettek?
A tesztelt 17 eszköz között több nagy név is szerepel a cikk szerint a sebezhetőség az olyan Fast Pair alapú eszközöket érintheti mint a Sony,Xiaomi,JBL,Logitech fülesek. A beszámoló kiemeli hogy a Google Pixel Buds már megkapta a javítást míg más gyártók köztük Xiaomi és JBL OTA frissítéseket készítenek.
Fontos hogy itt nem csak Android felhasználók vannak veszélyben például ha iPhone mellé veszel Sony vagy JBL füleseket és még nem kötötted őket Google fiókhoz a támadó akár saját fiókjához is hozzárendelheti a készüléket. Ez különösen kritikus mert innentől a fülesed egyfajta rejtett trackerként viselkedhet.
Helymeghatározás és stalkerolás: a sötétebb oldal
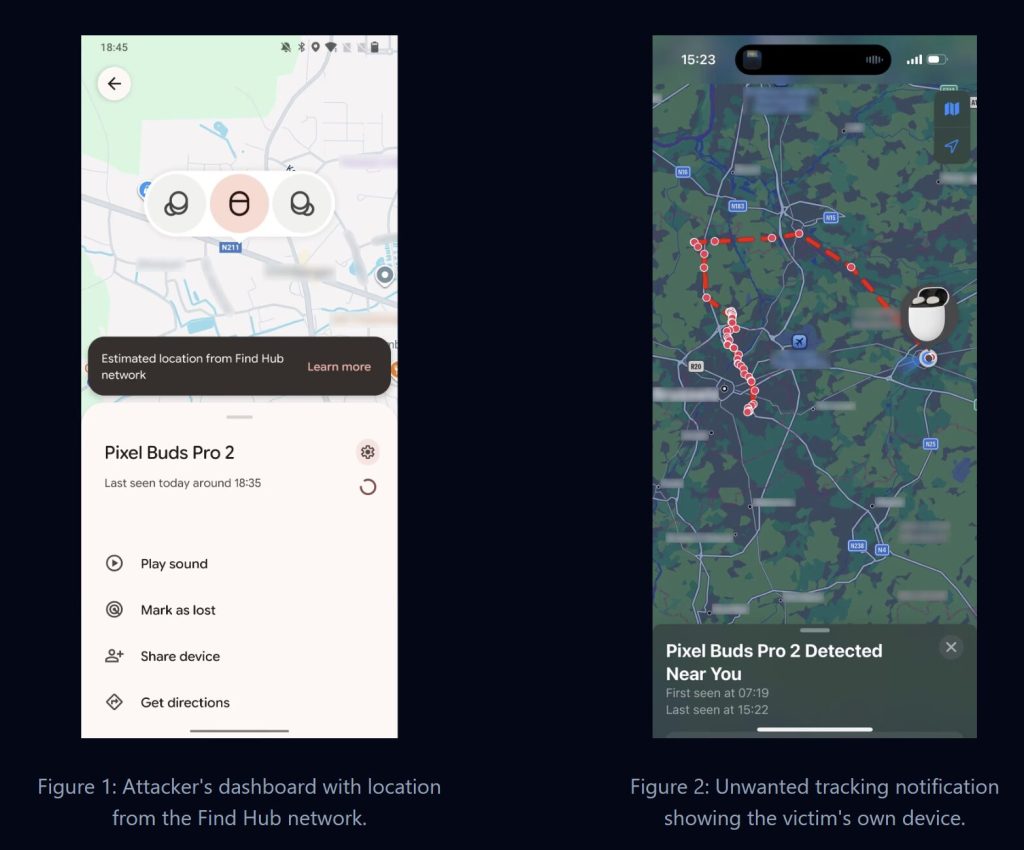
A sebezhetőség egyik legijesztőbb része az úgynevezett Covert Account Binding amikor a támadó „elsőként” köti Google fiókhoz a fülesedet. Így Google Find My Device / Find Hub segítségével követni tudja a mozgásodat még akkor is ha te azt hiszed hogy semmi ilyet nem aktiváltál.
A cikk említ olyan eseteket ahol felhasználók ismeretlen nyomkövetőre figyelmeztető értesítéseket kaptak és először azt hitték hogy valamilyen hiba a rendszerben pedig valójában akár egy zaklató is lehetett a háttérben. Ez a forgatókönyv különösen ijesztő ha rendszeresen ugyanazzal a fülhallgatóval jársz munkába vagy edzésre.
Mit tegyen most egy Xiaomi felhasználó?
A legfontosabb lépés hogy azonnal frissítsd a fülesed firmware szoftverét a gyártó hivatalos appján keresztül legyen az Xiaomi Earbuds app Sony Headphones Connect vagy JBL Headphones. A Fast Pair funkciót magát általában nem tudod kikapcsolni mert mélyen a készülék firmware szintjébe van integrálva ezért gyakorlatilag csak a frissítés véd meg.
Néhány gyakorlati tanács Xiaomi rajongóknak
- Rendszeresen nyisd meg a Xiaomi Earbuds alkalmazást és ellenőrizd van e új firmware frissítés a TWS fülesedhez.
- Ha szokatlan párosítási értesítést látsz vagy ismeretlen eszköz bukkan fel a listádban töröld és állítsd vissza gyári beállításra a fülest majd párosítsd újra.
- Ha ismeretlen tracker értesítést kapsz ne hagyd figyelmen kívül nézd át az összes Bluetooth kiegészítődet és kapcsold ki rövid időre amelyikről nem tudod pontosan mi.
Összegzés:
A WhisperPair megmutatta hogy egy kényelmi funkcióból pillanatok alatt adatvédelmi rémálom lehet ha nincs időben javítva. Xiaomi felhasználóként a legnagyobb fegyvered a tudatosság és az hogy minden füles okoseszköz és kiegészítő firmware e naprakész legyen.
Ha Xiaomi TWS fülesed van és használod a Google Fast Pair funkciót érdemes még ma ránézned van e elérhető frissítés mert a pár másodperc alatt települő update szó szerint megóvhatja a privát beszélgetéseidet és a tartózkodási helyedet. Forrás az eredeti technikai leírás a WhisperPair oldalán amely részletesen bemutatja a támadási modellt és az érintett eszközkört.