
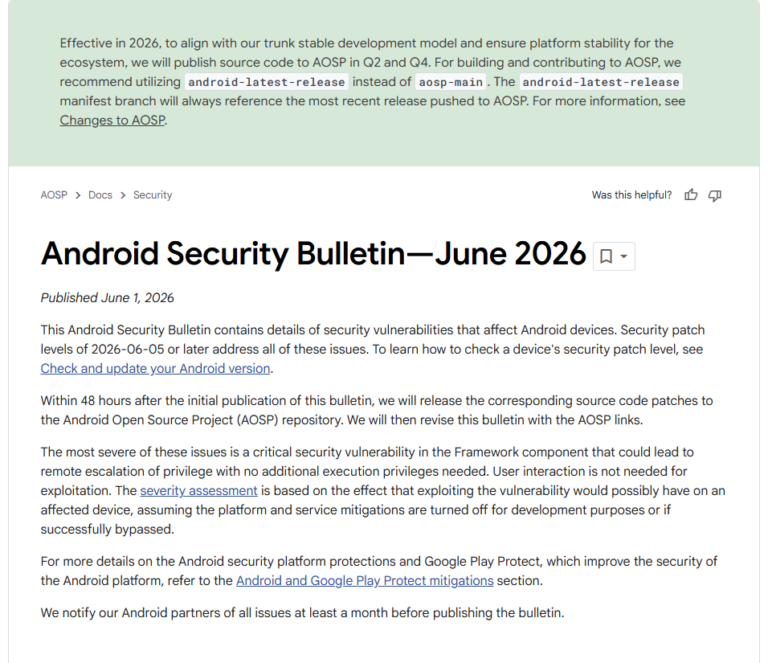
Az Android Biztonsági Hírlevél 2026. június hónapját a Google hivatalosan közzétette, és a Xiaomi várhatóan a héten kezdi meg a június 2026-os Android biztonsági javítócsomag kiadását a támogatható Xiaomi, Redmi és POCO eszközökhöz. Bár a Xiaomi OTA változásnaplója valószínűleg viszonylag rövid lesz, a frissítés mögött álló tényleges biztonsági tartalom sokkal szélesebb spektrumot ölel fel.
A június 2026-os javítócsomag fontos hibajavításokat tartalmaz az Android Framework, a rendszer, a kernel, a GPU, a modem és a chipset szintű komponensek számára. Ezen kívül egy sebezhetőséget is kezel, amelyről a Google állítja, hogy már korlátozottan célzott kihasználás alatt állhat.
Várható Xiaomi OTA Változásnapló
A Xiaomi a havi biztonsági frissítéseit általában nagyon egyszerűsítve tálalja. A felhasználók egy hasonló változásnaplót láthatnak:
- Android biztonsági javítás frissítve 2026. júniusra.
- A rendszer biztonságának növelése.
- A rendszer általános stabilitásának javítása.
Ez a rövid változásnapló azonban nem ad teljes képet arról, mi is változott a háttérben. A június 2026-os Android Biztonsági Hírlevél számos kritikus és magas súlyosságú javítást tartalmaz, amelyek fontosak a HyperOS-t használó eszközök számára.
A június 2026-os biztonsági javítócsomag főbb változásai
- Kritikus Android Framework sebezhetőségek javítása.
- Több Android Rendszerkomponens sebezhetőségének javítása.
- A távoli és helyi jogosultság-emelési kockázatok elleni védelem javítása.
- Szolgáltatásmegtagadási és információszivárgási sebezhetőségek javítása.
- Kernel szintű biztonsági javítások hozzáadása.
- Qualcomm, MediaTek, Unisoc és GPU gyártó biztonsági javítások hozzáadása.
- Az általános Android platform biztonságának javítása a támogatott eszközök esetén.
Android Framework javítások
A június 2026-os biztonsági csomag legfontosabb része az Android Framework. A Google szerint a legkritikusabb sebezhetőség ebben a komponensben lehetővé teheti a távoli jogosultság-emelést anélkül, hogy további végrehajtási jogosultságok szükségesek lennének. A felhasználói interakció nem kötelező a kihasználáshoz, így ez a probléma különösen aggasztó.
A Framework rész tartalmazza a következő kiemelkedő sebezhetőségek javításait:
- CVE-2025-65018 – Kritikus jogosultság-emelési sebezhetőség.
- CVE-2025-64720 – Kritikus szolgáltatásmegtagadási sebezhetőség.
- CVE-2025-48595 – Magas súlyosságú jogosultság-emelési sebezhetőség.
A Google azt is megjegyzi, hogy CVE-2025-48595 már korlátozott, célzott kihasználás alatt állhat. Ezért a június 2026-os javítócsomag fontosabbá válik, mint a szokásos havi biztonsági frissítések.
Android Rendszerkomponens javítások
Az Android Rendszerkomponens is számos biztonsági javítást kapott. A Google szerint a legkritikusabb probléma ebben a szakaszban lehetővé teheti a helyi jogosultság-emelést, anélkül hogy további végrehajtási jogosultságok szükségesek lennének. A felhasználói interakció itt sem szükséges a kihasználáshoz.
A frissítés keretében javított kritikus Rendszer sebezhetőségek közé tartoznak:
- CVE-2026-0043
- CVE-2026-0097
- CVE-2026-21352
- CVE-2026-21353
- CVE-2025-64505
- CVE-2026-0039
- CVE-2026-0040
- CVE-2026-0041
- CVE-2026-0042
- CVE-2026-0044
- CVE-2026-0051
- CVE-2026-0052
- CVE-2026-0080
Ezek a javítások növelik a védelmet a jogosultság-emelés, a szolgáltatásmegtagadás, az információszivárgás és a távoli kódvégrehajtási kockázatok ellen az Android-alapú eszközökön.
2026-06-01 vs 2026-06-05 Javítási szint
A június 2026-os Android Biztonsági Hírlevél két biztonsági javítási szintre van osztva. Ez fontos, mert nem minden eszköz kap ugyanabban az időben azonos javítási szintet.
2026-06-01 Javítási szint
- Tartalmazza az Android Framework biztonsági javításait.
- Tartalmazza az Android Rendszerkomponens javításait.
- Célja az alapvető Android platform sebezhetőségei.
- Érvényes a támogatott Android 14, Android 15, Android 16 és Android 16 QPR2 verziókhoz.
2026-06-05 Javítási szint
- Tartalmazza az összes 2026-06-01 biztonsági javítást.
- Hozzáadja az Android kernel biztonsági javításait.
- Hozzáadja a Qualcomm komponens javításait.
- Hozzáadja a Qualcomm zárt forrású komponensek javításait.
- Hozzáadja a MediaTek modem, preloader és geniezone javításait.
- Hozzáadja az Unisoc modem biztonsági javításait.
- Hozzáadja az Imagination PowerVR GPU biztonsági javításait.
Xiaomi felhasználók számára a 2026-06-05 javítási szint a fontosabb, mivel tartalmazza a chipsetekhez és hardverkomponensekhez kapcsolódó gyártói szintű javításokat, amelyek számos Xiaomi, Redmi és POCO eszközben megtalálhatóak.
Gyártóspecifikus biztonsági javítások
A június 2026-os teljes javítócsomag számos gyártóspecifikus biztonsági frissítést is tartalmaz. Ezek különösen fontosak azok számára, akik Qualcomm Snapdragon és MediaTek Dimensity platformokat használnak.
- Kernel: Magas súlyosságú sebezhetőség javítása a Net alkomponensben.
- Imagination PowerVR GPU: Számos magas súlyosságú GPU sebezhetőség javítása.
- MediaTek: Modem, preloader és geniezone biztonsági problémák javítása.
- Unisoc: Több modemhez kapcsolódó sebezhetőség javítása.
- Qualcomm: Kijelző komponens sebezhetőségek javítása.
- Qualcomm zárt forrású komponensek: Számos kritikus és magas súlyosságú sebezhetőség javítása.
Miért fontos ez a frissítés a Xiaomi felhasználóknak
A június 2026-os biztonsági javítókészlet különösen fontos a Xiaomi, Redmi és POCO felhasználói számára, mivel nem csupán alap Android rendszerjavításokat tartalmaz. Emellett a chipset szintű sebezhetőségeket is javítja, amelyek hatással lehetnek a modem, kijelző, GPU és más alacsony szintű komponensekre.
- Sok Xiaomi eszköz Qualcomm Snapdragon chipseteket használ.
- Sok Redmi és POCO modell MediaTek Dimensity chipseteket alkalmaz.
- A gyártói javítások védelmi szintet emelhetnek az Android operációs rendszeren túl.
- A frissítés nem feltétlenül ad új funkciókat, de javítja a HyperOS biztonsági alapjait.
Xiaomi június 2026-os biztonsági javítócsomag megjelenése
A Xiaomi várhatóan a héten kezdi meg a június 2026-os biztonsági javítócsomag kiadását. Az első kiadás valószínűleg a kiválasztott csúcs- és közép-kategóriás modellekre fog összpontosítani, mielőtt további Xiaomi, Redmi és POCO eszközökre terjeszkedne.
A kiadás elérhetősége több tényezőtől függ:
- Eszköz modell
- Terület
- HyperOS verzió
- Android alapverzió
- Belső tesztelési állapot
- Szolgáltató és regionális jóváhagyási folyamat
Egyes eszközök esetleg először Kínában kapják meg a frissítést, míg a globális, EEA, India, Törökország, Indonézia, Tajvan és más regionális verziók később következhetnek.
Érdemes telepíteni ezt a frissítést?
Igen. A Xiaomi, Redmi és POCO felhasználóknak érdemes a lehető leghamarabb telepíteni a június 2026-os biztonsági javítót. Ez a frissítés bár nem hoz látható felhasználói felület változásokat, de fontos védelmet nyújt a kritikus Android Framework és Rendszer sebezhetőségek ellen.
- Javítja a védelmet a jogosultság-emelési kockázatok ellen.
- Kritikus Android Framework és Rendszer problémákat orvosol.
- Tartalmaz gyártói szintű Qualcomm és MediaTek biztonsági javításokat.
- Foglalkozik egy olyan sebezhetőséggel, amely már korlátozott célzott kihasználás alatt állhat.
- Erősíti a HyperOS-eszközök általános biztonságát.
Összegzés
A Xiaomi június 2026-os biztonsági javítócsomag várhatóan a héten érkezik, és fontos Android biztonsági fejlesztéseket tartalmaz. Bár a Xiaomi hivatalos OTA változásnaplója csak a rendszerbiztonság javítását említi, a frissítés valójában kritikus Framework javításokat, Rendszer javításokat, kernel frissítéseket, és gyártói szintű biztonsági fejlesztéseket vonultat fel a Qualcomm, MediaTek, Unisoc és GPU komponensek vonatkozásában.
Ez a hónap javítócsomag különösen fontos, mivel a Google figyelmeztetett arra, hogy egy sebezhetőség már korlátozott célzott kihasználás alatt állhat. A Xiaomi, Redmi és POCO felhasználóknak érdemes telepíteniük a frissítést, amint elérhetővé válik az eszközük számára.
ForrásXimitime