
Kaspersky ICS CERT nemrégiben felfedezett egy súlyos, hardver szintű sebezhetőséget, amely a Qualcomm Snapdragon chipkészletek széles választékát érinti. Az erről szóló részletes bemutatót a Black Hat Asia 2026 konferencián tartották április 23-án. Az exploit, amely a CVE-2026-25262 azonosítót viseli, jelentős aggodalmat keltett a technológiai közösségben. A sebezhetőség maga 2025 áprilisi megerősítése óta ismert, azonban a részletek most váltak nyilvánossá, és egy veszélyes hátsó ajtót tárt fel, amely adatvesztéshez és a készülék teljes kompromittálásához vezethet.
A Sahara Protokoll és a BootROM kihasználása
A felfedezett sebezhetőség a BootROM mélyén található, amely az első firmware-kód, amely a készülék bekapcsolásakor fut le. Mivel ez a kód közvetlenül a szilíciumban található, rendkívül nehezen javítható a hagyományos OTA szoftverfrissítések révén.
A biztonsági kutatók egy fontos hibát találtak a Qualcomm Sahara protokollon keresztüli kommunikációban. Azok számára, akik tisztában vannak a mélyebb szintű eszközvillanásokkal, a Sahara protokoll egy alacsony szintű kommunikációs rendszer, amelyet a Vészhelyzeti Letöltési (EDL) mód során használnak. Ez a rendszer arra szolgál, hogy betöltsön alapvető szoftvereket, még mielőtt a fő operációs rendszer elindulna.
Ha a sebezhetőséget kihasználják, a támadó, aki csak rövid ideig fér hozzá a készülékhez gyakran csak néhány percig, teljes mértékben megkerülheti a biztonságos indítási lánc védelmét. Miután a készüléket meghekkelte, a támadó képes:
- Rosszindulatú, állandó hátsó ajtók telepítésére.
- Nagyon érzékeny felhasználói adatok, például jelszavak, fájlok, kapcsolatok és élő helymeghatározás kinyerésére.
- Eszközérzékelők eltérítésére, amely lehetővé teszi az aktív kamera- és mikrofonfigyelést a felhasználó tudta nélkül.
Ami különösen aggasztó, az az, hogy a rosszindulatú program képes szimulálni egy hamis rendszerújraindítást, hogy megtévessze a felhasználót. A szakértők figyelmeztetnek, hogy a kártevő észlelése rendkívül nehéz, és bizonyos esetekben a fenyegetés teljes eltávolításához a készülék akkumulátorának teljes lemerítése szükséges a volatilis memória törléséhez.
Érintett chipkészletek és eszközök
Bár a modern csúcsprocesszorok, mint például a Snapdragon 8 Elite, jelentős biztonsági architektúrával rendelkeznek, a sebezhetőség elsősorban széles körben elterjedt örökségi és középkategóriás komponenseket érint.
Érintett Qualcomm Chipkészletek:
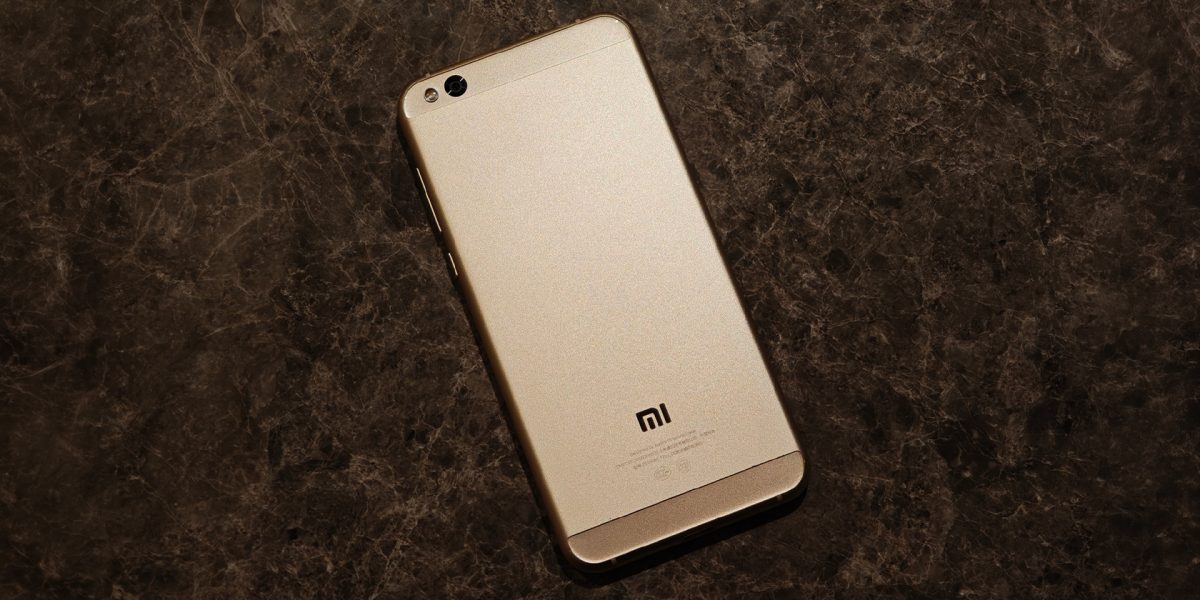
- MSM8916 (Snapdragon 410) (Xiaomi REDMI 2)
- SDX50 (Xiaomi Mi MIX 3 5G és Mi 9 Pro 5G)
- MDM9x07
- MDM9x45 (Xiaomi Mi 5, Mi 5s, Mi 5s Plus, Mi Note 2, Mi MIX)
- MDM9x65
- MSM8909
- MSM8952
Valódi fenyegetések
Bár a fizikai hozzáférés szükségessége mérsékli a távoli, tömeges kibertámadások kockázatát, a felkészültségi láncra, az eszközkarbantartási logisztikára és a célzott egyének védelmére kirívó veszélyt jelent. Egy fertőzött készülék lényegében egy teljesen kompromittált megfigyelési eszközzé válik. Mivel ez a hardver a fogyasztói REDMI telefonoktól kezdve az ipari IoT rendszerekig terjed, a fenyegetés mértéke óriási.
Összegzés
A Kaspersky által felfedezett Qualcomm Snapdragon chipkészletekhez kapcsolódó sebezhetőség súlyos biztonsági kockázatokat hordoz magában. Az exploit kihasználásának lehetősége, amely lehetővé teszi az érzékeny felhasználói adatok ellopását és a készülék teljes kontrollálását, komoly figyelmet igényel a felhasználók részéről. Fontos, hogy a felhasználók tisztában legyenek a fenyegetésekkel és lépéseket tegyenek a védelmük érdekében.
GYIK
Mi az a CVE-2026-25262?
A CVE-2026-25262 egy súlyos sebezhetőség, amely a Qualcomm Snapdragon chipkészletek széles választékát érinti, és jelentős adatvesztéshez és készülék-kompromittáláshoz vezethet.
Hogyan lehet megelőzni a sebezhetőség kihasználását?
A legjobb védelem érdekében fontos, hogy a felhasználók kövessék a gyártók frissítéseit, és kerüljék a nem megbízható forrásokból történő szoftverek letöltését.
Miért nehéz javítani a BootROM sebezhetőséget?
A BootROM-kód közvetlenül a szilíciumban van tárolva, amelyet nehéz, vagy teljesen lehetetlen Patch vagy OTA frissítéseken keresztül javítani.