
Mi történik Indiában?
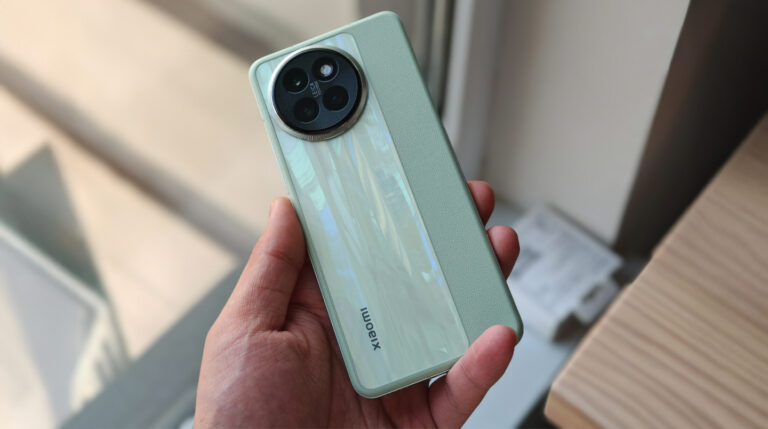
India új Telecommunications Security Requirements csomagot készül bevezetni, amely közvetlenül érintheti a Xiaomi, az Apple és más okostelefon gyártók működését az országban. A tervezet lényege, hogy a cégeknek helyi laborokban kellene ellenőrzésre átadniuk a zárt forráskódot, biztonsági vizsgálat céljából.
A szabályozás célja hivatalosan az, hogy jobban védjék a felhasználók adatait és csökkentsék a csalások számát, de a gyártók szerint ez túlzó és veszélyes beavatkozás a saját szellemi tulajdonukba.
Az új indiai előírások lényege
A dokumentum 83 különböző biztonsági követelményt tartalmaz, amelyek a telekommunikációs szektorra vonatkoznának. Az egyik legkritikusabb pont, hogy a gyártóknak minden nagyobb szoftverfrissítést előre jelezniük kellene a kormánynak, mielőtt azt a felhasználók megkapnák.
A cél az, hogy az indiai hatóságok biztosan kizárják a rosszindulatú kódok jelenlétét a frissítésekben. A gyártók viszont úgy látják, hogy ez világszinten példátlan gyakorlat lenne, és több millió készülék biztonsági frissítését lassítaná le.
Miért tiltakozik a Xiaomi és az iparág?
A technológiai cégeket képviselő MAIT szerint a forráskód megnyitása közvetlen kockázatot jelent a vállalatok szellemi tulajdonára. A forráskód tartalmazza mindazt az egyedi know how és optimalizációs megoldást, ami egy mai okostelefon szoftverét különlegessé teszi.
A tervezet további elemei is komoly aggályokat vetnek fel:
- 12 hónapnyi naplófájl helyi tárolása jelentős tárhelyet emésztene fel a készüléken.
- A folyamatos helyi malware szkennelés érezhetően ronthatja a processzor teljesítményét és az akkumulátor üzemidejét.
- A kötelező előzetes jelentés nagyobb frissítésekről késleltetheti a biztonsági foltok és hibajavítások kiadását.
Az iparági szereplők ezeket az elvárásokat egyszerre tartják technikailag nehezen kivitelezhetőnek és üzletileg kockázatosnak.
Mit érezhet ebből egy Xiaomi felhasználó?
Ha a szabályozás eredeti formájában lép életbe, az indiai piacon lassabb rendszerfrissítésekre és biztonsági patchekre lehet számítani. Ez különösen érzékenyen érintheti a HyperOS felhasználókat, akiknek kiemelt szempont a gyakori frissítés és a magas adatvédelmi szint.
Ugyanakkor a tervezet tartalmaz olyan elemet is, amely a felhasználók szempontjából pozitív változás lehet: a frissített irányelvek szerint a tulajdonos eltávolíthatja azokat az appokat, amelyeknek nincs engedélye a háttérben futó kamera és mikrofon használatára. Ez segíthet a kéretlen, bizalmatlan alkalmazások visszaszorításában és átláthatóbbá teheti a jogosultság kezelést.
Adatvédelem kontra állami kontroll
Az indiai kormány a lépést felhasználóvédelmi és kibervédelmi indokokkal magyarázza, miközben a Xiaomihoz hasonló gyártók úgy érzik, hogy ez túlzott állami kontrollt adna az operációs rendszerek és frissítések felett. A vita lényege, hogy hol húzható meg a határ az állami szabályozás és a vállalati szellemi tulajdon védelme között.
Az ügy kimenetele precedenst teremthet más piacokon is, ezért a most zajló egyeztetések eredménye hosszú távon a globális okostelefon ökoszisztémára és a HyperOS jövőbeli frissítési modelljére is hatással lehet.
ForrásXiaomiTime